 Syncgate
誰が何をしたかを、
改ざんの有無を検証できる形で記録します
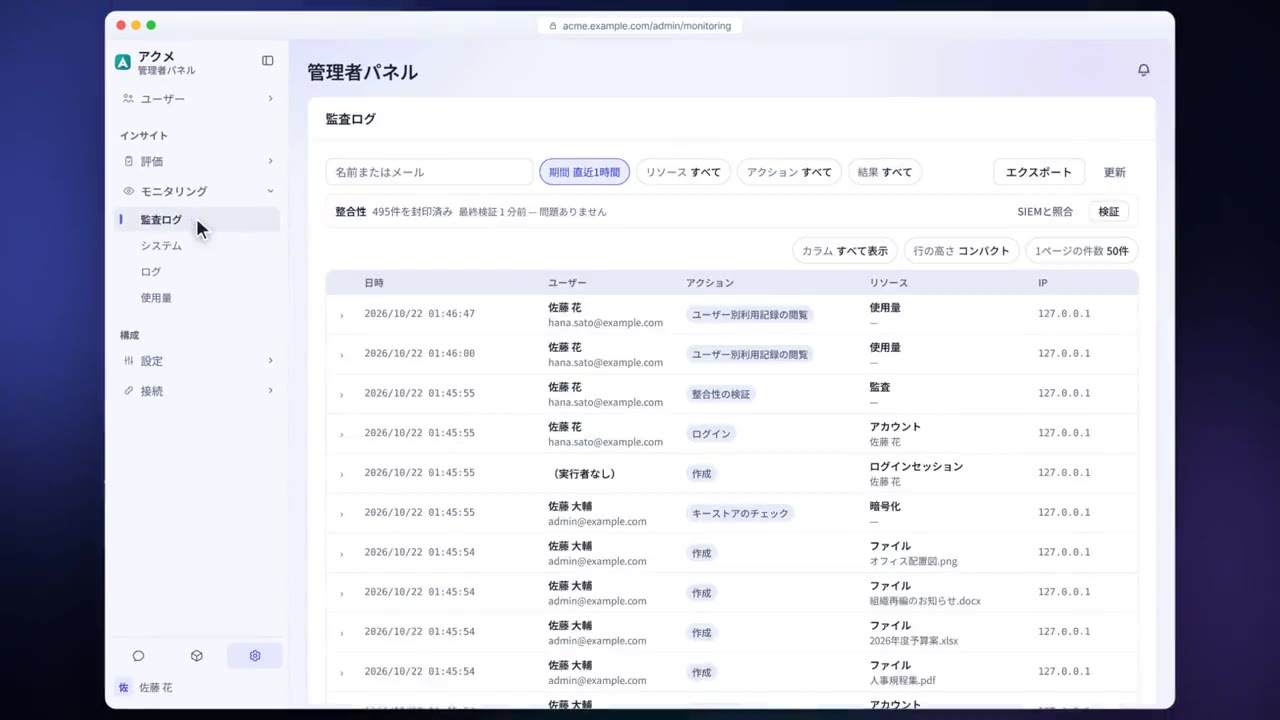
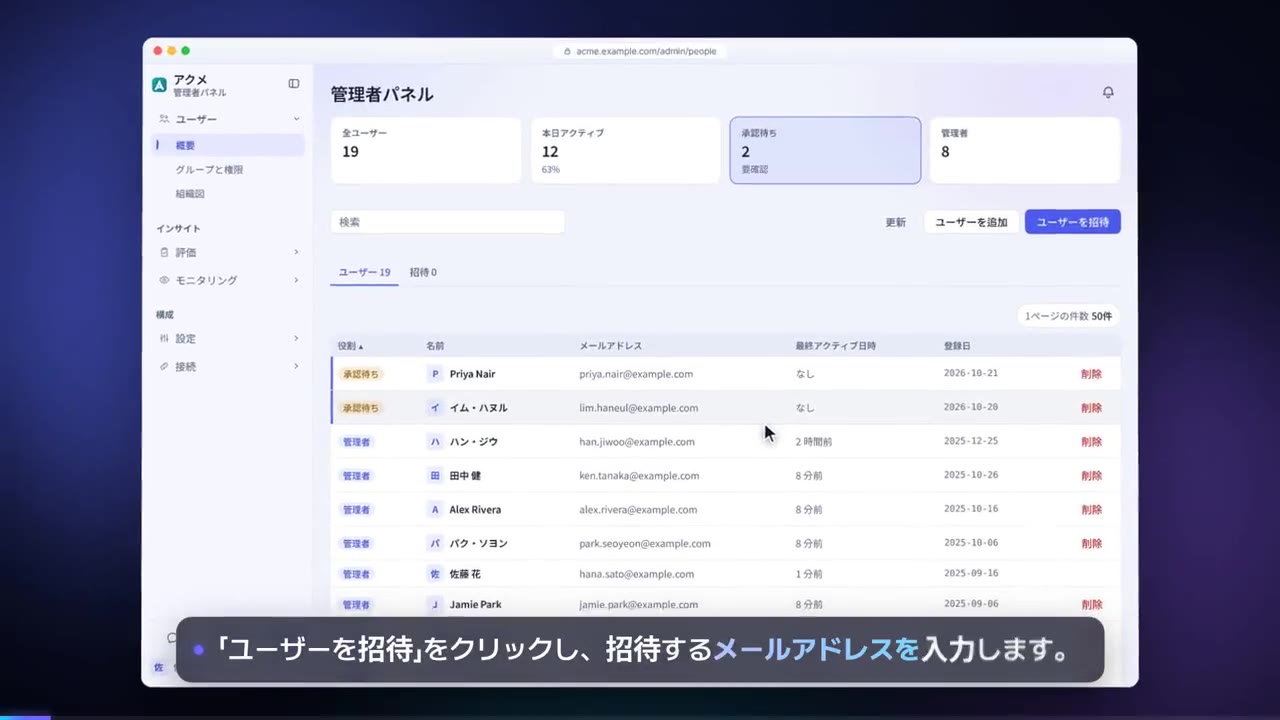
ユーザー・グループ・組織図・役割を管理し、自社のSSOでログインします。監査ログには日時・ユーザー・操作・リソース・IPを記録します。各記録が直前の記録のハッシュを含んでいるため、整合性を検証できます。
導入前後の比較
退職者のアカウントの無効化が遅れがちです。
SCIMで社内のユーザー一覧と自動的に同期し、SSOでログインします。
ログが改ざんされていないことを証明するのが困難です。
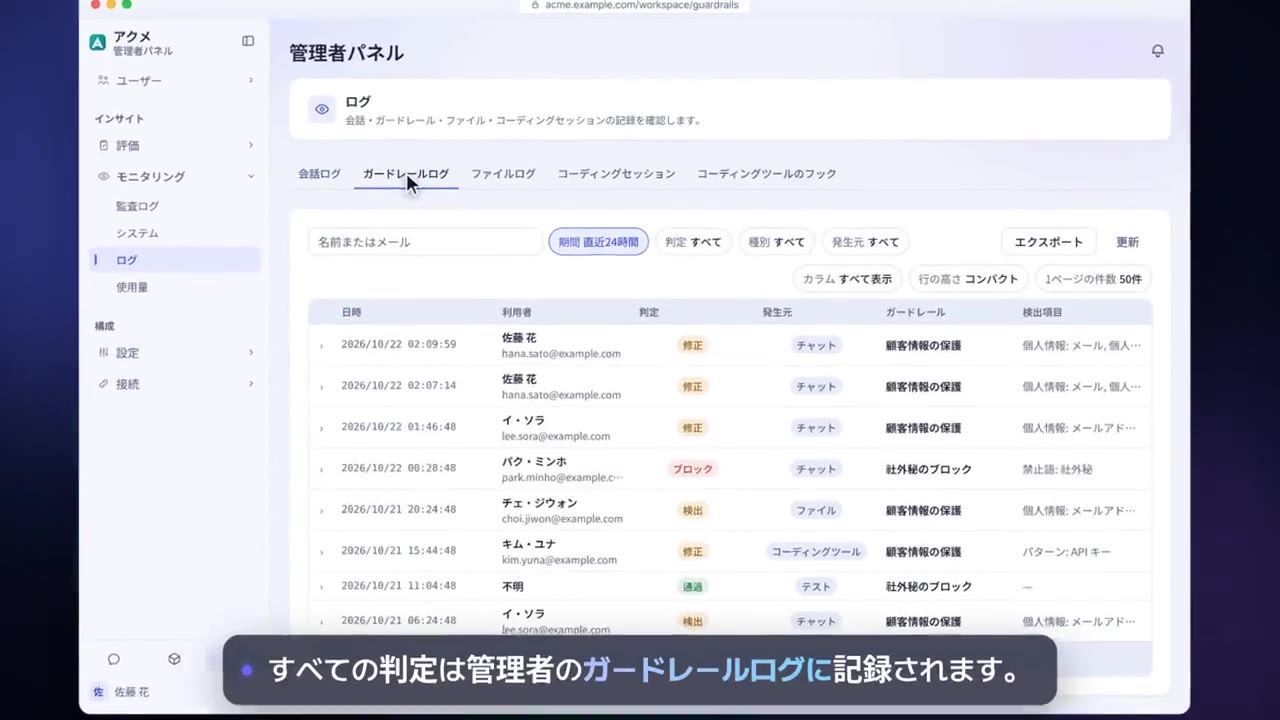
ハッシュチェーンで監査ログの整合性を確認し、syslogでSIEMにリアルタイムで送信します。
記録をどのくらいの期間保持するか、管理するのが困難です。
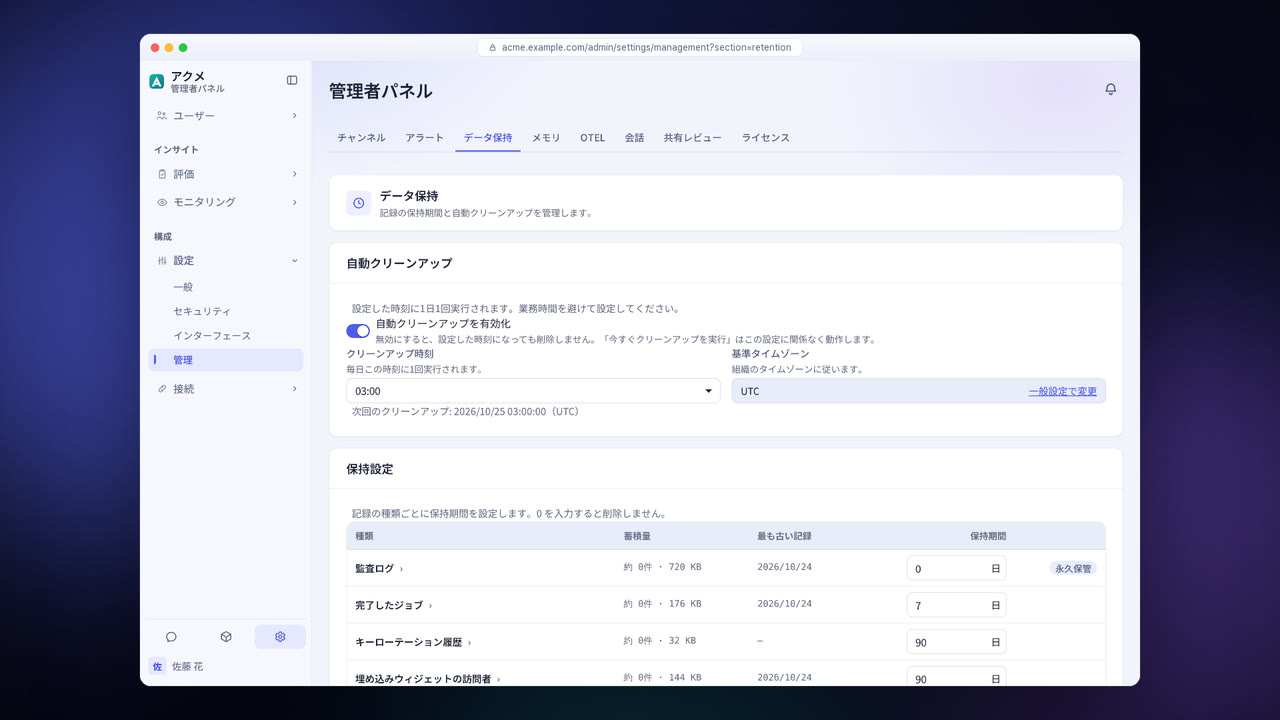
記録の種類ごとに保持期間を設定し、法的保持が設定されたアカウントは削除の対象から除外します。
4ステップの流れ
Microsoft Entra ID・Google Workspace・SAML・OpenID Connect・LDAPと連携し、2段階認証を設定します。
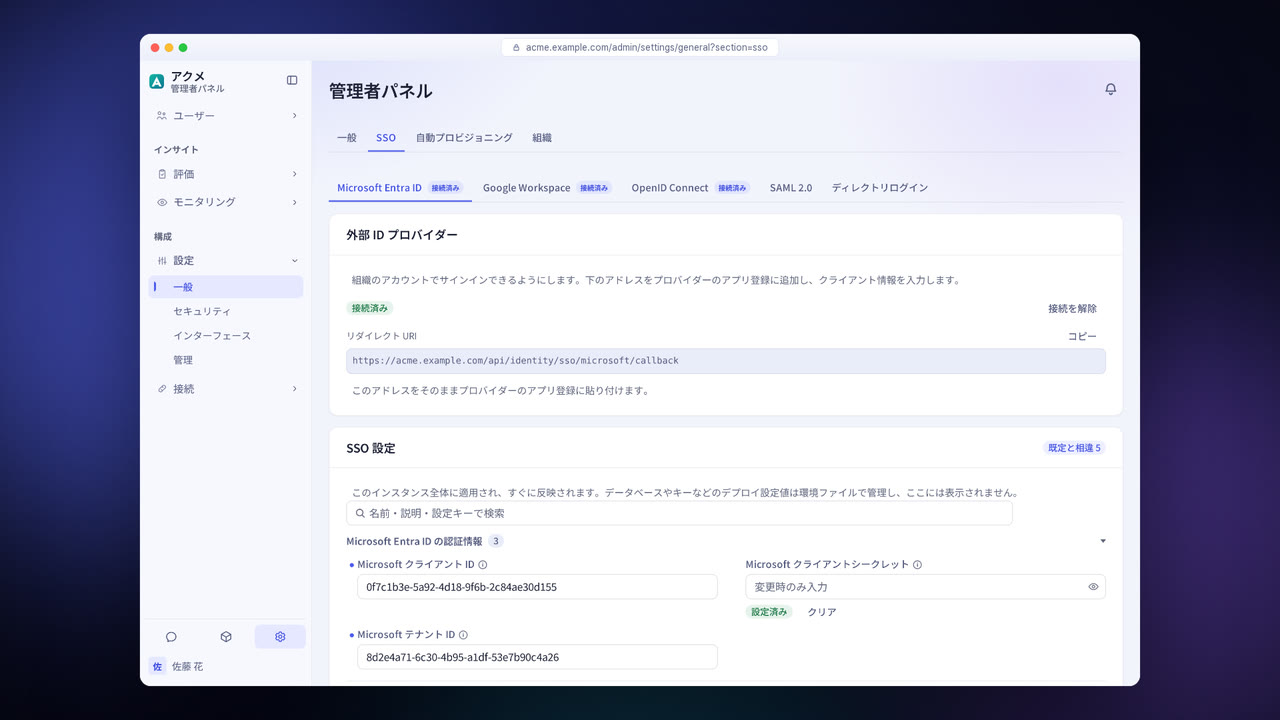
SCIMでユーザーを同期し、グループ・組織図・役割を設定します。
監査ログ・ガードレールログ・会話ログ・ファイルログを記録し、整合性を確認します。
記録の種類ごとの保持期間と法的保持を設定します。
管理・監査の詳細機能
ユーザー・グループ・組織図
組織図を取り込み、ユーザーにグループと役割を割り当てます。
SSO · LDAP · SCIM
社内のアカウントでログインし、ユーザー一覧を自動的に同期します。
2段階認証
認証アプリ・パスキー・セキュリティキーに対応し、管理者に対しては必須に設定できます。
封印された監査ログ
ハッシュチェーンで整合性を確認し、syslogでSIEMに送信します。
保持期間・法的保持
記録の種類ごとに保持期間を設定し、法的保持が設定されたアカウントと会話は削除の対象から除外します。
暗号鍵の管理
組み込みキー、またはAzure Key Vault・AWS KMS・Google Cloud KMS・Vaultを使用でき、キーのローテーションに対応しています。
サポートアクセス
サービス運営者によるサポートアクセスを、4時間から30日までの期間、または「無期限(取り消すまで)」で許可し、いつでも取り消せます。
会話のエクスポート
理由を記録したうえで、会話の履歴をエクスポートします。
企業ごとの設定項目
- ログイン方式を決め、2段階認証を必須に設定します。
- 役割とグループごとの最小権限を設定します。
- 保持期間と法的保持を設定します。
- 暗号鍵を連携し、ローテーションします。
数値は2026年10月時点の製品にもとづいています。
管理・監査に関するよくある質問
監査ログはいつまで保持されますか?
既定では無期限に保持します。記録の種類ごとに保持期間を変更できます。
整合性はどのように確認しますか?
画面から整合性の確認を実行すると、欠落した記録や変更された記録を検出します。各記録が直前の記録のハッシュを含んでいるためです。
サービス運営者は当社のデータを閲覧できますか?
サービス運営者が組織にアクセスできるのは、管理者がサポートアクセスを許可している間だけで、そのアクセスも記録されます。許可期間は4時間から30日までの範囲で選ぶか、「無期限(取り消すまで)」に設定でき、管理者はいつでも許可を取り消せます。サーバーのデプロイ設定でサービス運営者による記録の閲覧を有効にしたインストール環境では、許可がなくてもガードレールログと監査ログを閲覧でき、閲覧のたびに監査ログに記録されます。
自社の文書で
実際にお試しください
導入のご相談では、社内文書の一部を連携して実際の回答品質をご確認いただけます。ご質問をお寄せいただければ、担当者よりご連絡いたします。