 Syncgate
機密情報はモデルに
渡る前に保護します
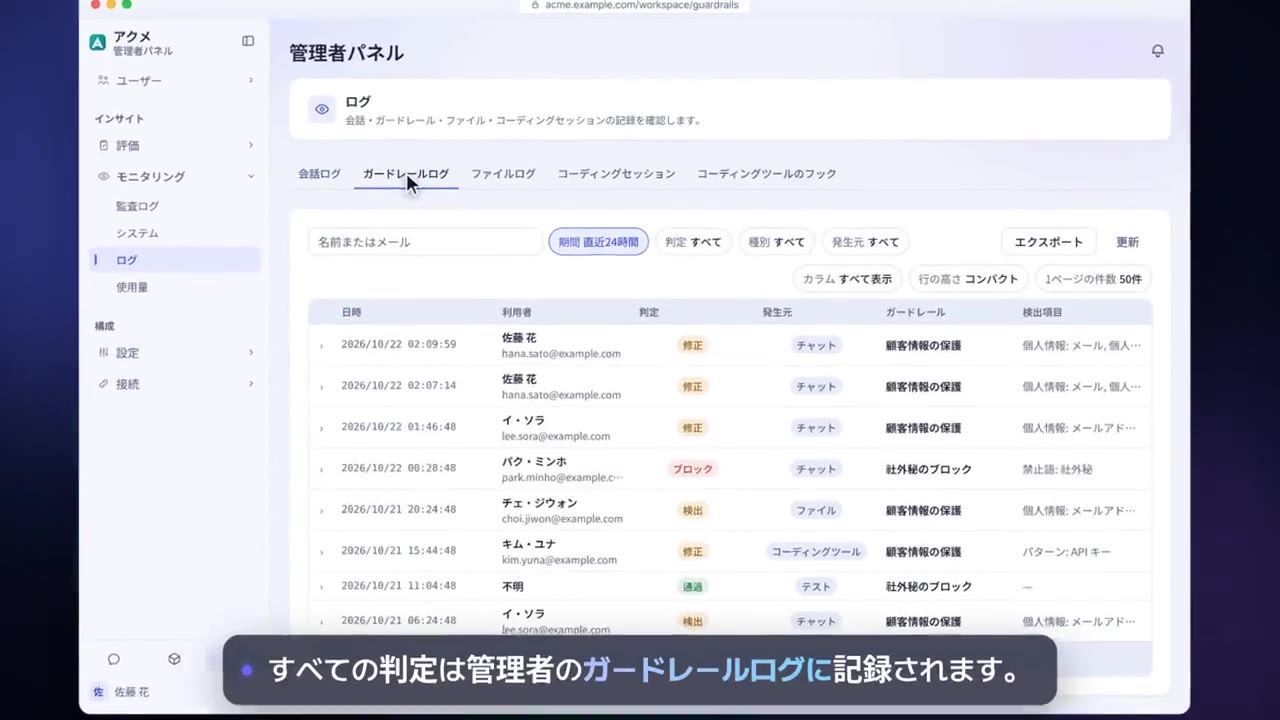
ガードレールは、モデルに送られる内容とモデルから返される内容を検査します。ルールによる検出、AI評価、プロンプトインジェクション検出で入力と出力を確認し、ポリシーに応じてブロックまたは仮名化します。すべての判定はガードレールログに記録されます。
機密情報はモデルに
渡る前に保護します
ルールによる検出、AI評価、プロンプトインジェクション検知で入力と出力を検査します。ポリシーに応じてブロックまたは仮名化し、すべての判定をガードレールログに記録します。
適用箇所と検出の流れ
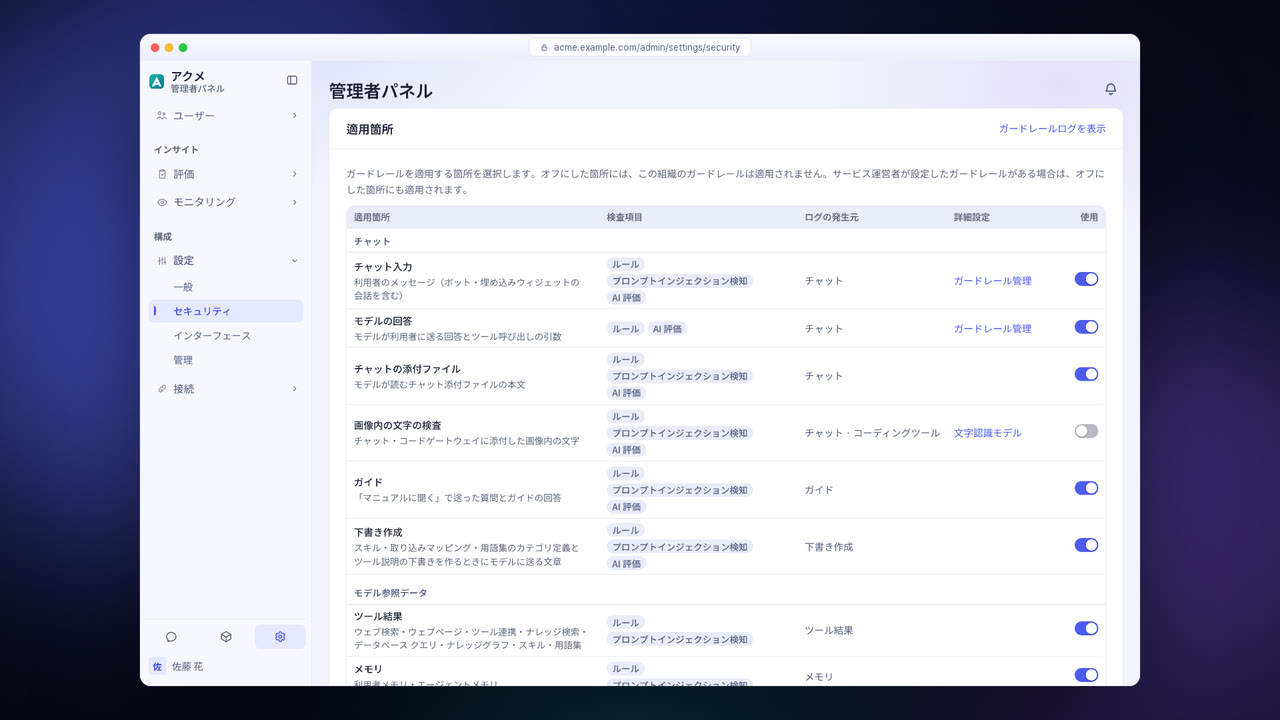
すべてのリクエストに対して、適用箇所ごとに検出を行います。図の項目にカーソルを合わせるかクリックすると、判定を確認できます。
例
13の適用箇所
導入前後の比較
従業員が住民登録番号や口座番号をそのまま貼り付けてしまうおそれがあります。
13種類の個人情報を検出してブロックするか、仮名に置き換えてモデルに送り、ユーザーが回答を見るときには元の値に戻します。
文書やツールの結果に隠れた指示文が、AIの動作を変えてしまうおそれがあります。
プロンプトインジェクション検出で入力・添付ファイル・ツールの結果を検査し、取り込んだドキュメントに隠れたAI指示文も見つけ出します。
どこで何がブロックされたのかを、後から確認するのは困難です。
13か所の適用箇所での判定が、すべてガードレールログに記録されます。
4ステップの流れ
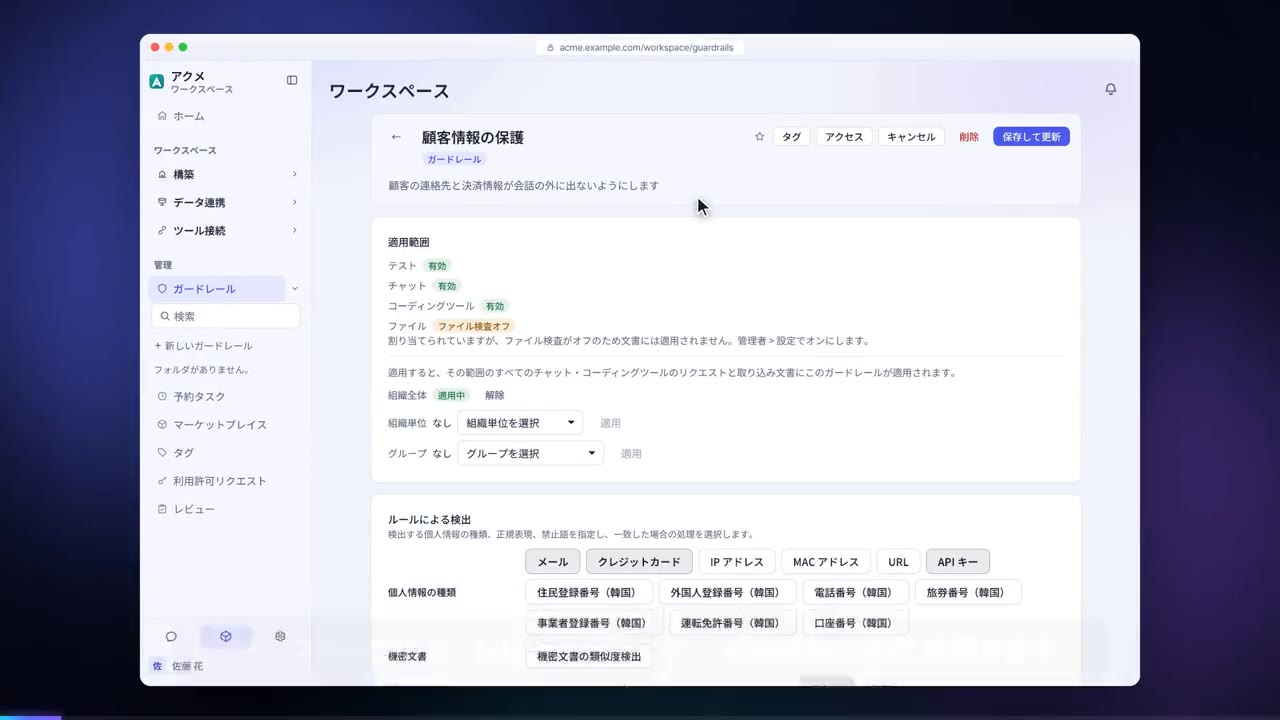
個人情報ルール・AI評価・判別モデルによる評価・プロンプトインジェクション検出のうち、必要なものを有効にします。
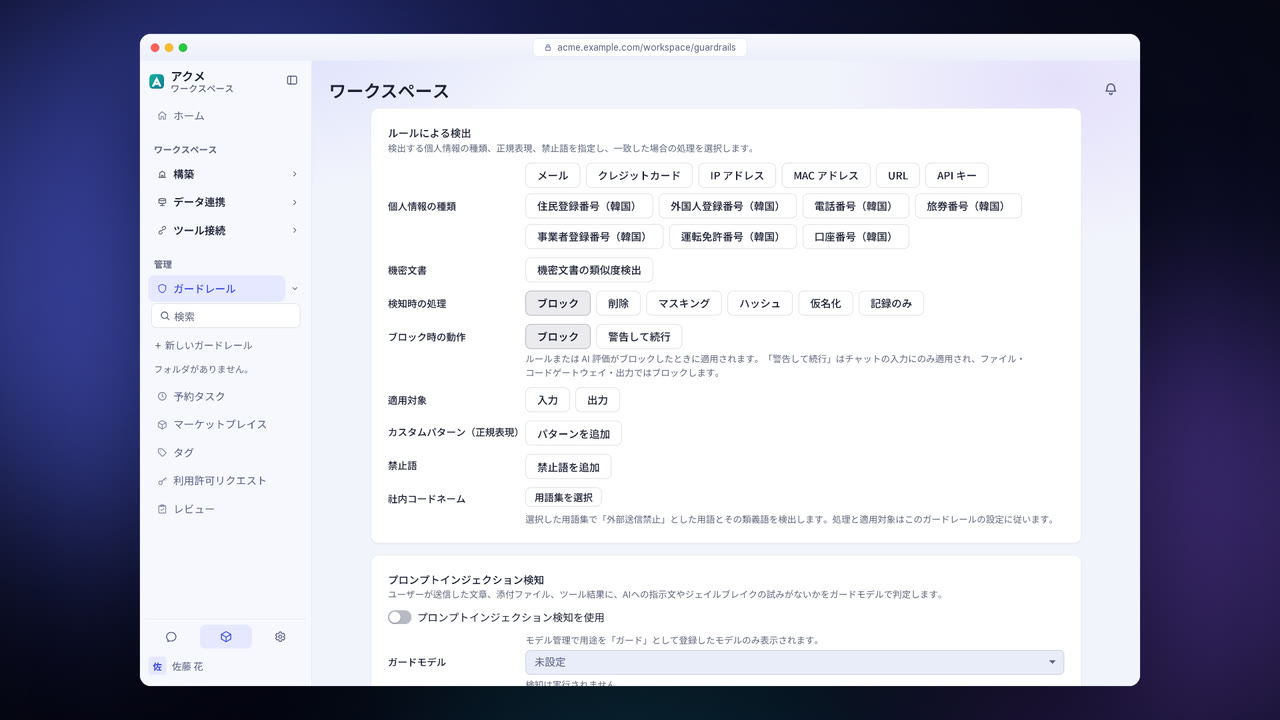
項目ごとに、仮名化・マスキング・ハッシュ・削除・ブロック・「記録のみ」のいずれかを選びます。
チャット入力・モデルの回答・添付ファイル・ツールの結果・API・コードゲートウェイなど13か所のうち、必要な箇所に適用します。
ガードレールログで、日時・ユーザー・判定・検出項目を確認します。
ガードレールの詳細機能
13種類の個人情報
住民登録番号・口座番号・カード番号・運転免許番号など、韓国の形式の個人情報も検出します。
6種類の処理方法
仮名化・マスキング・ハッシュ・削除・ブロック・「記録のみ」から選びます。
AIによる評価・判別モデルによる評価
モデルが文の文脈を踏まえて、もう一度検査します。
プロンプトインジェクション検知
隠れた指示文を見つけ出します。添付ファイルとツールの結果を判定するモデルは個別に指定できます。
違反の繰り返しで一時停止
有効にすると、違反が5回に達した時点で警告し、10回に達すると30分間ブロックします。
機密文書の類似度
登録した機密文書と類似した内容を検出します。
文書の機密度分類
標準の4等級(公開・社内・機密・極秘)または韓国の国家網セキュリティフレームワーク(N2SF)の3等級(C 機密・S 機微・O 公開)で文書を分類します。
画像検査
画像と、画像内の文字を検査します。
ツール呼び出しの検査
ツールの呼び出しごとに、ユーザーが依頼した作業かどうかを確認します。
企業ごとの設定項目
- ガードレールのポリシーを作成し、適用箇所を設定します。
- 項目ごとに処理方法を設定します。入力の段階で警告し、ユーザーに理由を入力させることもできます。
- 違反の繰り返しで一時停止を有効にします。
- 文書の機密度分類の基準を、標準の4等級と韓国N2SFの3等級から選びます。
数値は2026年10月時点の製品にもとづいています。
ガードレールに関するよくある質問
仮名化すると、回答が不正確になりませんか?
モデルは仮名どうしの関係をもとに回答を作成し、ユーザーに回答を表示するときに仮名を元の値に戻します。モデルに渡されるのは仮名だけです。
ブロックせず、記録だけ残すこともできますか?
はい。「記録のみ」を選ぶと、原文をそのまま渡し、検出結果だけをガードレールログに記録します。
どこに適用されますか?
チャット入力・モデルの回答・添付ファイル・画像内の文字・ツールの結果・メモリ・DB抽出・ファイル・予約タスク・API・コードゲートウェイ・「ガイドに質問」など13か所に適用され、箇所ごとに適用するかどうかを設定します。
韓国の金融業界・公共機関向けガイドラインのどの項目に対応していますか?
統制ごとに対応する点検項目は、セキュリティ・規制対応のページで確認できます。
自社の文書で
実際にお試しください
導入のご相談では、社内文書の一部を連携して実際の回答品質をご確認いただけます。ご質問をお寄せいただければ、担当者よりご連絡いたします。