 Syncgate
韓国の金融セキュリティガイドラインに沿って
AI利用を統制し、記録します
個人(信用)情報は仮名化してからモデルに送信し、承認したモデルだけを許可します。すべての判定と管理者の操作は、封印された監査ログに記録します。ネットワーク分離環境では閉域網にインストールし、社内モデルだけを接続して利用します。
金融業界の主な確認事項と
対応する機能
個人(信用)情報の検出・仮名化
住民登録番号・口座番号・カード番号・運転免許証番号など13種類を入力と出力から検出し、ブロックまたはマスキングします。モデルには仮名のみを送り、ユーザーに回答を表示する際に元の値に戻します。入力の段階で警告し、理由の入力を求めることもできます。
金融委員会ガイドライン 点検7・金融監督院 AI RMF プライバシー・国家情報院ガイドブック M13ガードレールプロンプトインジェクション・脱獄の多層防御
禁止語・正規表現のルールに加えて、文の文脈から判定するガードレールモデルがもう一度検査します。「違反の繰り返しで一時停止」を有効にすると、5回の違反で警告し、10回の違反で30分間ブロックします。この既定値は、ガイドラインの遵守事例と同じです。
金融委員会ガイドライン 点検6・9・国家情報院ガイドブック M13・M15ガードレール承認したモデルのみ使用
ユーザーと社内システムは、モデルを直接呼び出さずにゲートウェイ経由で呼び出します。管理者が承認したプロバイダーとモデルだけをグループ・ユーザーごとに許可し、ユーザーごとのリクエスト数とトークンの上限を設定します。閉域網では、セルフホストのモデルのみで運用します。
国家情報院ガイドブック M17・金融委員会ガイドライン 点検12・N2SFモデル2モデルゲートウェイログの保持と改ざんの検証
リクエスト・ガードレールの判定・管理者の操作を記録します。監査ログは既定で無期限に保持し、ハッシュチェーンで改ざんを検証します。また、syslogでSIEMにリアルタイムで転送します。
国家サイバーセキュリティ基本指針 第55条・国家情報院ガイドブック M09・金融ネットワーク分離の代替統制管理・監査多要素認証・最小権限・担当者による承認
SSO・SCIMと、TOTP・パスキーによる2段階認証に対応し、グループごとに最小権限を適用します。管理者には2段階認証を必須に設定できます。外部システムに変更を加えるツールは担当者が承認したうえで実行され、入力欄には各機関が定めたセキュリティ警告文を表示します。
金融委員会ガイドライン 点検24・基本指針 第76条・国家情報院ガイドブック M05・M30・A-M12権限・共有レビュー閉域網でのインストール検証
外部インターネットへの接続を遮断したネットワークで、インストール、最初のアカウントでのログイン、社内モデルの接続、文書のアップロードとインデックス作成、検索、会話までの動作を検証しました。用意するのは、インストールイメージファイル、ライセンスファイル、社内モデルのアドレスだけです。
インストール・運用機密情報はモデルに
渡る前に保護します
ルールによる検出、AI評価、プロンプトインジェクション検知で入力と出力を検査します。ポリシーに応じてブロックまたは仮名化し、すべての判定をガードレールログに記録します。
適用箇所と検出の流れ
すべてのリクエストに対して、適用箇所ごとに検出を行います。図の項目にカーソルを合わせるかクリックすると、判定を確認できます。
例
13の適用箇所
金融業界からのよくある質問
顧客情報はそのままモデルに送られますか?
ガードレールで、そのまま送られることを防げます。13種類の個人(信用)情報を検出してブロックするか、仮名に置き換えてモデルに送ります。データベースの個人情報カラムは、カラムポリシーで伏せます。
ネットワーク分離環境でも利用できますか?
はい。閉域網にインストールし、社内モデルのみを接続して利用します。インターネットに接続していない環境で、インストールから会話までを検証済みです。
結果を監査に使えますか?
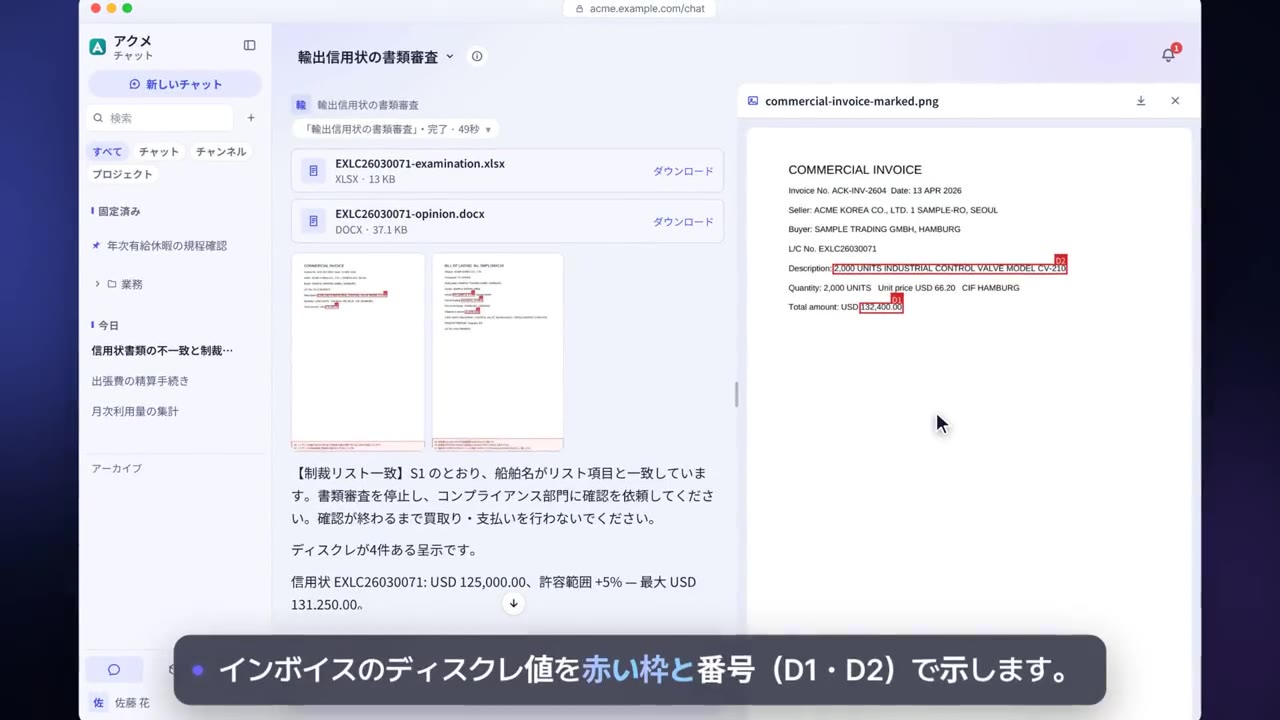
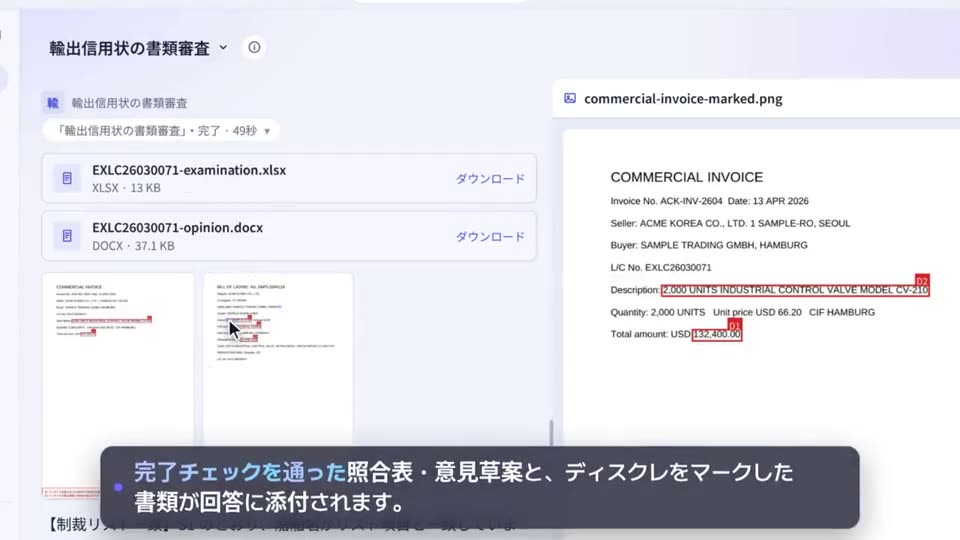
誰がどの作業を依頼し、どのような結果になったかを、監査ログと会話ログで確認できます。また、完了チェックが結果ファイルの数値を再計算して確認します。ただし、結果そのものは草案であり、最終的な判断は担当者が行います。
ハーネステンプレートごとの業務処理の例業務デモを見る
自社の文書で
実際にお試しください
導入のご相談では、社内文書の一部を連携して実際の回答品質をご確認いただけます。ご質問をお寄せいただければ、担当者よりご連絡いたします。