 Syncgate
누가 무엇을 했는지
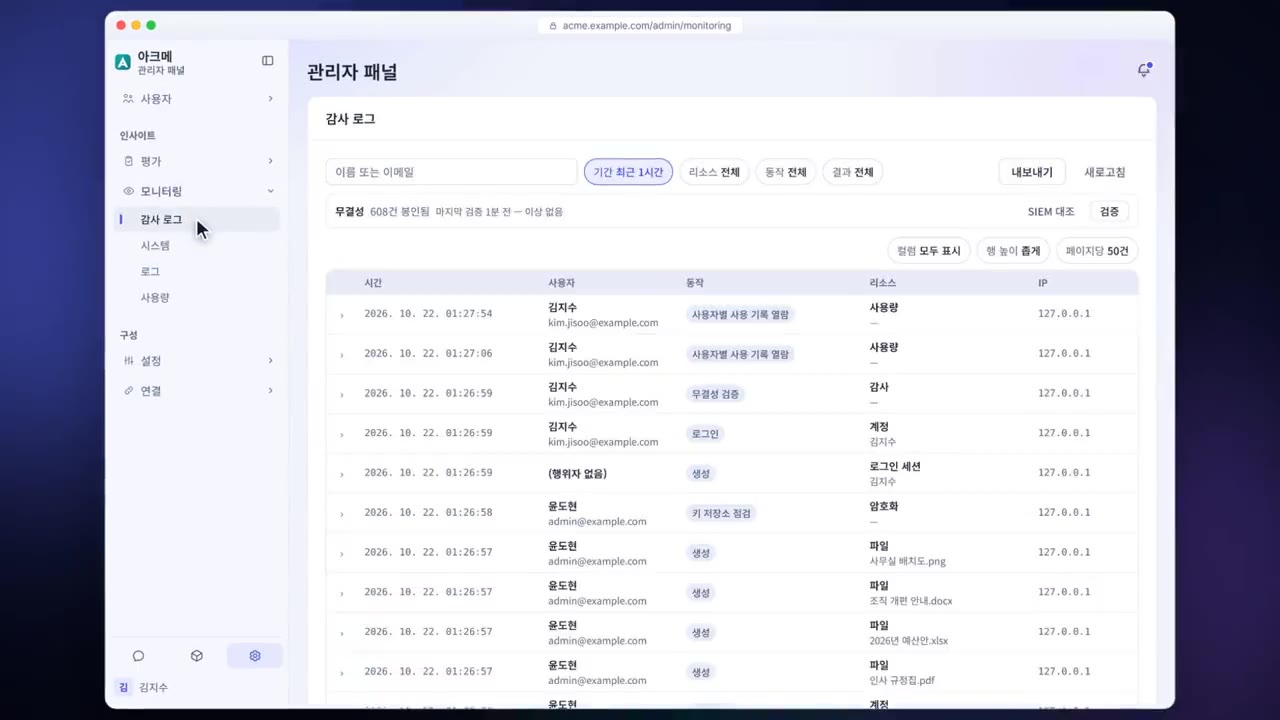
위변조를 검증할 수 있게 남깁니다
사용자 · 그룹 · 조직도 · 역할을 관리하고, 회사 SSO로 로그인합니다. 감사 로그는 시각 · 사용자 · 동작 · 리소스 · IP를 기록하며, 각 기록이 이전 기록의 해시를 담고 있어 무결성을 검증할 수 있습니다.
도입 전후 비교
퇴사자 계정 회수가 늦어집니다.
SCIM으로 회사 사용자 목록과 자동으로 동기화하고, SSO로 로그인합니다.
로그가 위변조되지 않았음을 증명하기 어렵습니다.
해시 체인으로 감사 로그의 무결성을 확인하고, syslog로 SIEM에 실시간 전송합니다.
기록을 얼마나 보관할지 관리하기 어렵습니다.
기록 종류별로 보존 기간을 정하고, 법적 보존이 걸린 계정은 정리 대상에서 제외합니다.
4단계 진행 과정
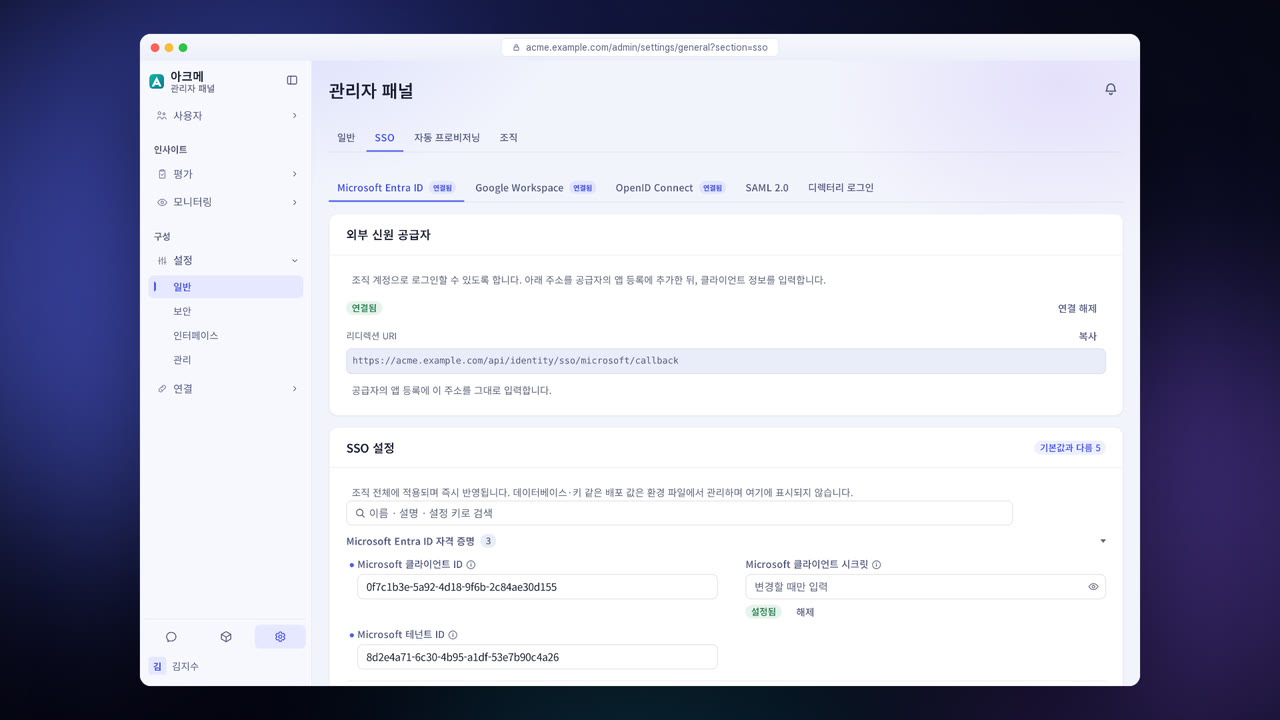
Microsoft Entra ID · Google Workspace · SAML · OpenID Connect · LDAP를 연결하고, 2단계 인증을 설정합니다.
SCIM으로 사용자를 동기화하고, 그룹 · 조직도 · 역할을 정합니다.
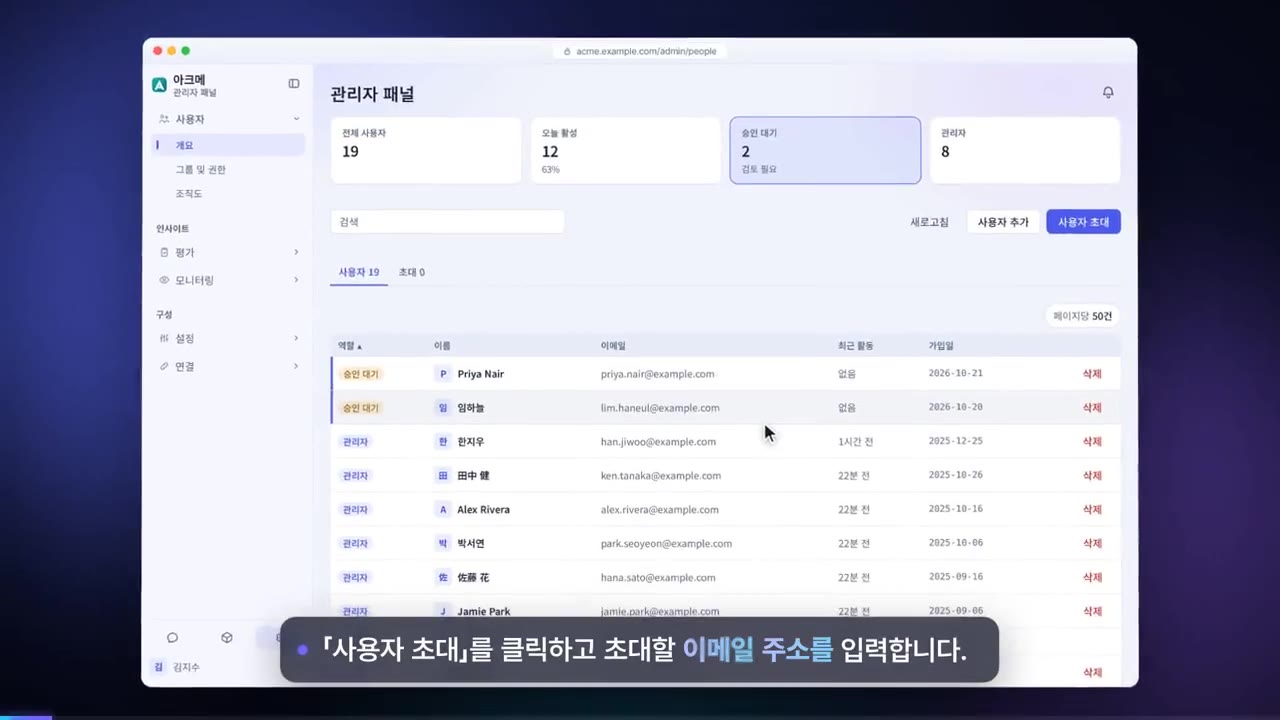
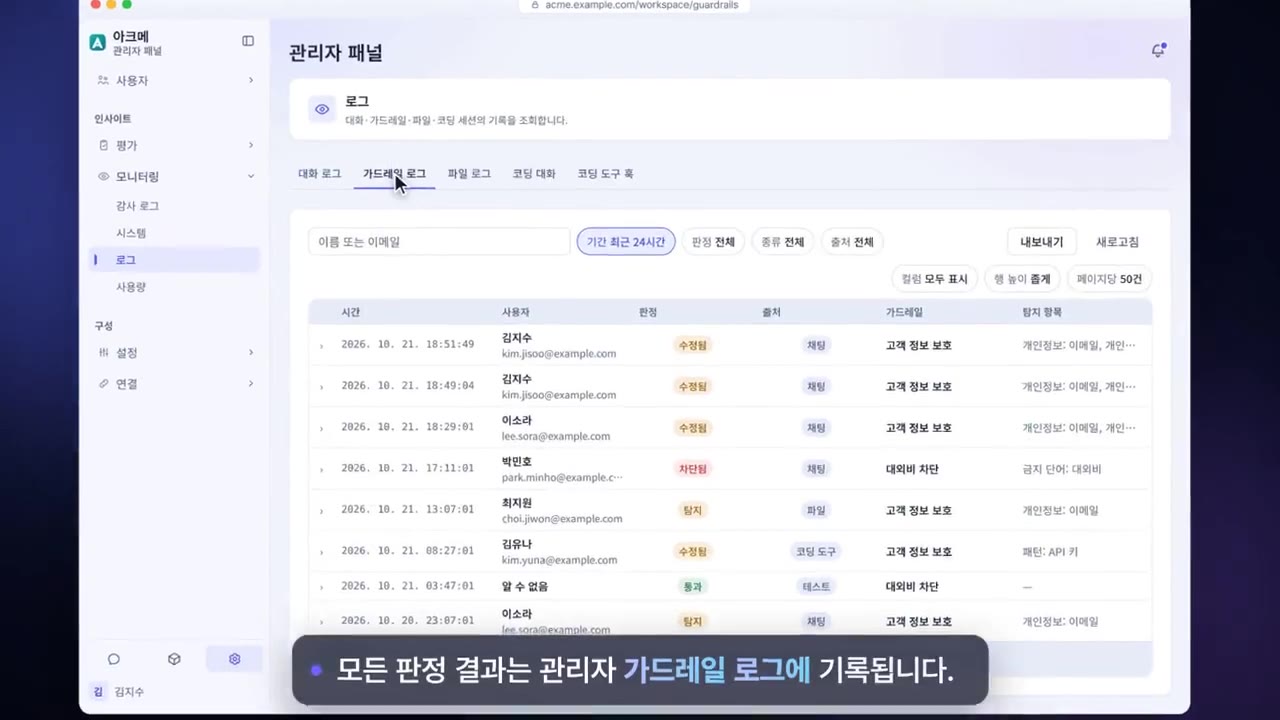
감사 로그 · 가드레일 로그 · 대화 로그 · 파일 로그를 남기고 무결성을 확인합니다.
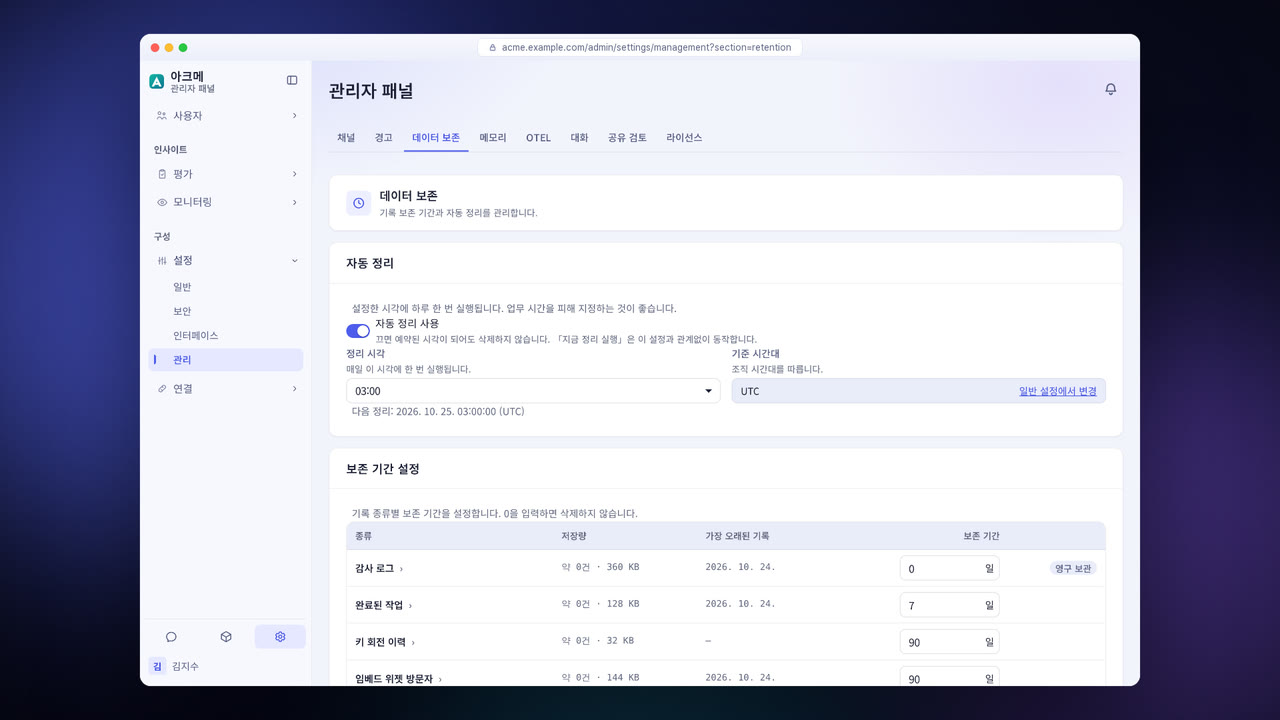
기록 종류별 보존 기간과 법적 보존을 정합니다.
관리 · 감사의 세부 기능
사용자 · 그룹 · 조직도
조직도를 가져오고 사용자에게 그룹과 역할을 지정합니다.
SSO · LDAP · SCIM
회사 계정으로 로그인하고 사용자 목록을 자동으로 동기화합니다.
2단계 인증
인증 앱 · 패스키 · 보안 키를 지원하며, 관리자에게는 필수로 지정할 수 있습니다.
봉인된 감사 로그
해시 체인으로 무결성을 확인하고, syslog로 SIEM에 보냅니다.
보존 기간 · 법적 보존
기록 종류별로 보존 기간을 정하고, 법적 보존이 걸린 계정과 대화는 정리 대상에서 제외합니다.
암호화 키 관리
내장 키나 Azure Key Vault · AWS KMS · Google Cloud KMS · Vault를 쓰고, 키 회전을 지원합니다.
지원 접속
서비스 운영자의 지원 접속을 4시간부터 30일까지의 기간이나 「영구 (취소할 때까지)」로 허용하고, 언제든 취소합니다.
대화 내보내기
사유를 남기고 대화 기록을 내보냅니다.
회사별 설정 항목
- 로그인 방식을 정하고 2단계 인증을 필수로 지정합니다.
- 역할과 그룹별 최소 권한을 정합니다.
- 보존 기간과 법적 보존을 정합니다.
- 암호화 키를 연결하고 회전합니다.
수치는 2026년 10월 제품 기준입니다.
관리 · 감사에 대해 자주 묻는 질문
감사 로그는 언제까지 보관하나요?
기본은 영구 보관이며, 기록 종류별로 보존 기간을 바꿀 수 있습니다.
무결성 확인은 어떻게 하나요?
화면에서 무결성 확인을 실행하면 빠지거나 바뀐 기록을 찾아 줍니다. 각 기록이 이전 기록의 해시를 담고 있기 때문입니다.
서비스 운영자가 우리 데이터를 볼 수 있나요?
관리자가 지원 접속을 허용한 동안에만 서비스 운영자가 조직에 접속할 수 있고, 그 접속도 기록됩니다. 허용 기간은 4시간부터 30일까지 고르거나 「영구 (취소할 때까지)」로 정하며, 관리자는 언제든 허용을 취소할 수 있습니다. 서버의 배포 설정으로 서비스 운영자의 기록 열람을 켠 설치에서는 허용 없이도 가드레일 로그와 감사 로그를 읽을 수 있고, 읽을 때마다 감사 로그에 남습니다.
우리 회사 문서로
직접 확인해 보세요
도입 상담에서는 사내 문서 일부를 연결해 실제 답변 품질을 확인하실 수 있습니다. 궁금한 점을 남겨 주시면 담당자가 연락드리겠습니다.